ロボットサイバーセキュリティは、物理世界に作用するコマンドと状態について、権限、完全性、機密性、可用性を保護します。資産には、オペレーターセッション、 ROS 2 ノード、 DDS 参加者、トピック、サービス、アクション、パラメータパス、コントローラ、更新システム、認証情報およびそれらに参加するネットワークが含まれます。
ROS 2 セキュリティは、対応するミドルウェアを通じて DDS セキュリティ機能を活用し、参加者の認証、アクセスの制御、通信の保護を行えます。これらのメカニズムには公開鍵インフラストラクチャ、署名済みポリシー、保護された秘密鍵、ライフサイクル操作が必要です。これらは運用システムの強化、ネットワークセグメンテーション、監視、独立した安全機能の代替ではありません。
このガイドを ROS 2 リアルタイム制御ガイド および ロボットネットワーク比較と組み合わせてご利用ください。セキュリティ制御は、通信が失敗した場合の敵対的拒否と境界付きロボットの挙動の両方を検証しなければなりません。
マップコマンド、資産、そして物理的影響
まずは、オペレーターが軌道をコントローラーに送るなど、1つの連続経路から始めます。識別子、プロセス、トピック、サービス、ディスカバリー、設定、ネットワークゾーン、認証情報、最終アクチュエーターをリストアップします。不正な公開、購読、リプレイ、拒否、パラメータ変更が物理的にどのような影響を与える可能性があるかを明記してください。
メンテナンスノートパソコン、CIシステム、フリートサービス、リモートサポート、バックアップも含めます。信頼はしばしば、実行時のトピック自体ではなく、更新や認証情報の発行を通じて行われます。所有者と期待される通信フローを割り当て、後回のアクセスルールが最小限のジョブを記述し、開発中に見えるすべてのノードを記述しないようにしましょう。
ROS 2 セキュリティはミドルウェアの機能に基づいています
ROS 2クライアントライブラリはRMW実装を通じて通信します。DDSベースのRMWは、ROS 2セキュリティ設定を通じてDDSセキュリティ認証、アクセス制御、暗号プラグインを適用できます。機能サポートやデフォルトはミドルウェアやリリースによって異なるため、ROS API名が暗号化を証明していると決めつけるのではなく、デプロイされた実装を必ず確認してください。
本番テストではセキュリティを強制モードに設定してください。許容的な戦略は、成果物が欠落した際に起動を許可し、診断には有用ですが、意図された保護を静かに解除してしまいます。ネットワークトラフィックをキャプチャし、不正参加を試みてアクティブな動作を証明します。
| 層 | 制御 | 証拠 | テスト失敗 |
|---|---|---|---|
| アイデンティティ | 証明書と秘密鍵 | 認証済み参加者 | 未知ノード |
| 認可 | 署名済み権限ポリシー | 許可されたグラフ操作 | 禁止されたパブリッシュ |
| ガバナンス | ドメインセキュリティポリシー | ディスカバリーと保護の設定 | 未認証参加 |
| 通信 | 暗号プラグイン | 保護されたRTPSトラフィック | ダウングレードまたは平文通信 |
| ロボットアプリケーション | コマンドの経過時間と境界値 | 安全に受理された動作 | 形式上は有効だが古いコマンド |
キーストアはトラストアンカーとエンクレーブ成果物を分離します
SROS 2キーストアには、証明書オーソリティ資料、パブリックトラストアンカーおよびパーエンクレーブ鍵、証明書、署名済み権限が含まれています。アイデンティティと許可の信頼チェーンは別々に行うことができます。CAおよび秘密鍵資料をその役割に応じて保護すること;読み取れるまたは変更可能なキーディレクトリは、暗号化を攻撃せずにポリシーを無効化できます。
ROS 2のセキュリティキーストアドキュメントでは、ガバナンス、アイデンティティ、権限、エンクレーブファイルについて説明しています。在庫を正確に管理し、1つの開発キーストアをフリートにコピーするのではなく、正確な経路、所有権、バックアップ、プロビジョニング方法を把握しましょう。
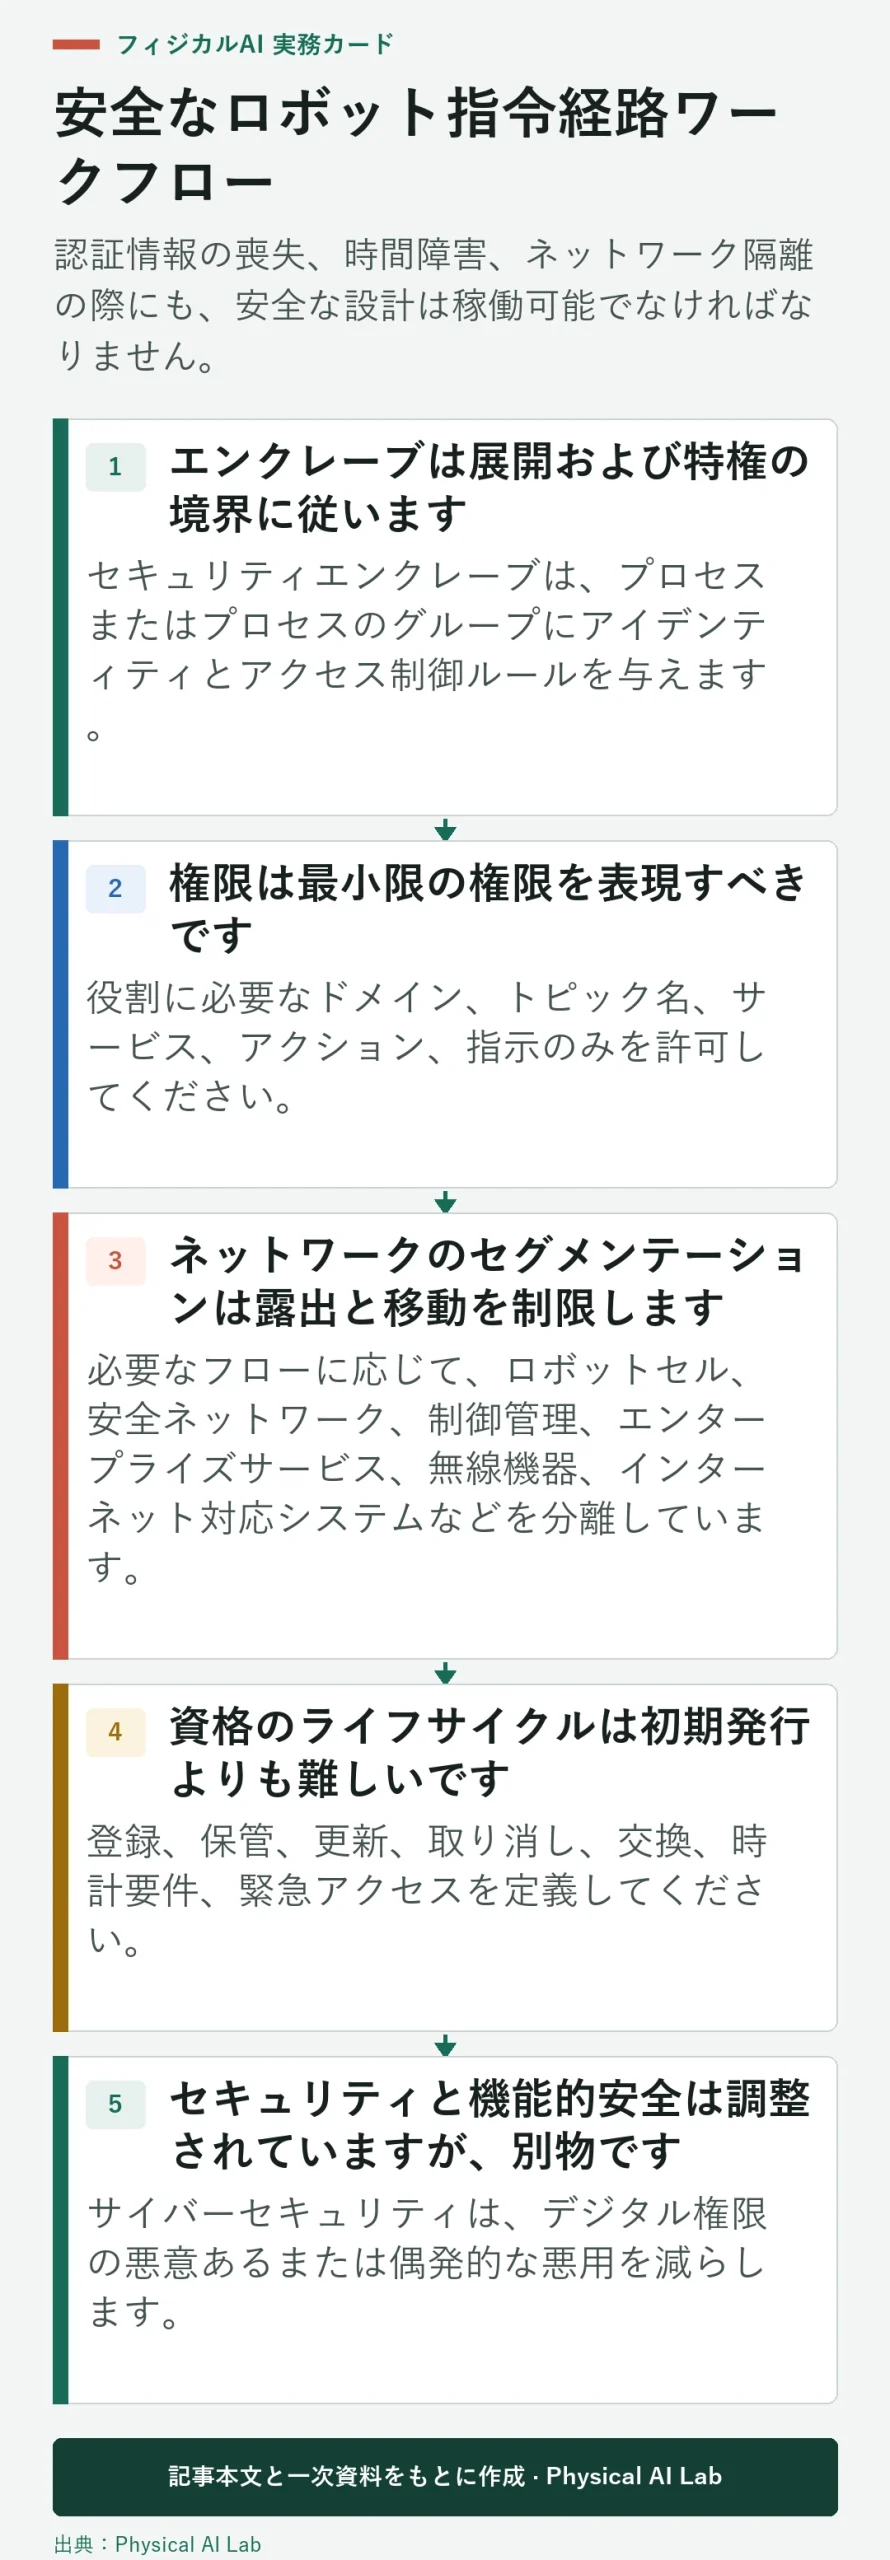
エンクレーブは展開および特権の境界に従います
セキュリティエンクレーブは、プロセスまたはプロセスのグループにアイデンティティとアクセス制御ルールを与えます。権限とライフサイクルを真に共有するコンポーネントのみをグループ化します。すべてのノードを1つのエンクレーブに配置することでポリシー管理が容易になりますが、1つのプロセスが侵害されたりキーが漏れた場合の影響が拡大します。
エンクレーブをコンテナ、サービス、ロボット、メンテナンスの役割と連携させましょう。可能な限りホストパスに依存しない安定名を使いましょう。プロセスがどのようにエンクレイブを選択し、要求された成果物が不在、期限切れ、または間違ったトラストアンカーによって署名された場合に何が起こるかを文書化してください。
権限は最小限の権限を表現すべきです
役割に必要なドメイン、トピック名、サービス、アクション、通信方向だけを許可してください。コマンドパブリッシャーとテレメトリ加入者を分けましょう。コントローラを変更する可能性のあるパラメータやライフサイクル操作を制限します。開発グラフから生成されたポリシーは出発点であり、最小権限の証明ではありません。なぜなら一時的なツールが存在する場合があるからです。
各重要パスで否定ケースをテストします:不正公開、機密データのサブスクリプション、サービス呼び出し、アクション目標、ディスカバリー。コードレビューと並行してポリシーレビューを行ってください。新しいトピックや名前が変更された名前空間は、その必要性と物理的影響が評価されるまで、デフォルトで拒否されたままにします。
| 役割 | 許可して | デフォルトで拒否 | 身体的な懸念 |
|---|---|---|---|
| オペレーターUIです | 承認されたタスク目標 | 直接トルクのトピック | 無限運動 |
| コントローラー | 状態入力とドライブコマンド | フリート管理 | アクチュエータ権限 |
| 知覚 | センサーの読み取りと推定 | モーションコマンド | 侵害されたモデル |
| ロガー | 選択された読み取り専用テレメトリー | サービスとパラメータ | 特権クリープ |
| メンテナンス | 制限診断 | 自動生産指令 | リモートの誤用 |
ネットワークのセグメンテーションは露出と移動を制限します
必要なフローに応じて、ロボットセル、安全ネットワーク、制御管理、エンタープライズサービス、無線機器、インターネット対応システムなどを分離しています。ファイアウォール、許可リスト、認証済みゲートウェイ、監視されたリモートアクセスを活用しましょう。セグメンテーションは、たとえ1つの認証情報やホストが侵害されても到達可能性を低下させます。
NIST SP 800-82 Revision 3 は、性能、信頼性、安全性の制約を考慮した運用技術のセキュリティガイダンスを提供します。ロボットの制御期限と復旧時の振る舞いを測定したうえで制御を適用し、無限の遅延を追加するセキュリティアプライアンスは、別の運用上の危険を生み出します。
認証情報のライフサイクルは初期発行より難しい
登録、保管、更新、取り消し、交換、時計要件、緊急アクセスを定義してください。短期間の証明書はリスクを制限しますが、更新依存度を高めます。長期間有効な認証情報は運用負担を減らしますが、窃取後の悪用可能期間を広げます。ハードウェアバックアップキーは抽出リスクを減らしますが、交換手順が必要です。
期限切れ、まだ有効期間に入っていない、失効済み、破損した、または内容が一致しない証明書をテストします。ログが個人情報を漏らさず、認証に失敗した主体を特定できるか確認してください。バックアップから復元し、クリーンな環境でトラストアンカーを再構築します。一度も実施されていない復旧計画は、可用性管理にはなりません。
セキュリティと機能的安全は調整されていますが、別物です
サイバーセキュリティは、デジタル権限の悪意あるまたは偶発的な悪用を減らします。機能安全は定義された安全機能の危険な故障を制御します。認証はコマンドが物理的に安全であることを証明するものではなく、安全評価の停止も認証情報の盗難やデータ流出を防ぐものではありません。
コントローラーの近くに、位置、速度、コマンドの経過時間、作業空間境界について決定論的なチェックを配置し、リスクに応じた独立保護機能を維持してください。このアーキテクチャを ロボット機能安全ガイドにリンクしてください。安全を損なう可能性のある脅威シナリオは、別々の主張と証拠を保持しつつ共同分析が必要です。
身元やコミュニケーションの行動を監視する
認証失敗、グラフアクションの拒否、証明書の状態、予期しない参加者、ポリシー変更、コマンドレート、同期クロック上のコントローラ拒否などをログに記録します。運転モードごとの予想グラフと交通量を設定し、逸脱が意味のあるものになるようにしましょう。ログの改ざんを防ぎ、敏感なペイロードの捕捉を制限します。
検出は検証された応答につながります。ホストを隔離したり、エンクレーブを解除したり、ゾーンを制限したり、リモートタスクを停止したりする際に必要な保護機能を無効化することはありません。アラートフラッドやネットワークスキャンで制御経路が枯渇してはいけません。セキュリティ検出時間とロボットの反応の両方を測定してください。
拒否、リプレイ、復旧経路を検証する
制御されたテストベッドで、偽造証明書、盗難後に失効された証明書、不正なトピック、リプレイまたは古いコマンド、名前空間の変更、ディスカバリーフラッド、ネットワーク分断、クロックエラーを試します。拒否と帰属を確認し、ロボットが定めた条件内で保持または減速するか、より安全な状態へ移るかを観察します。
ピーク負荷下で通信をリプレイし、鍵をローテーションして、レイテンシと可用性を測定します。パケットキャプチャ、セキュリティログ、ポリシー改訂、ロボット状態を保存します。まず一つのコマンド経路から始め、運用ライフサイクルを整えます。保守可能な復旧手順がないまま広範な暗号化を有効にするのではなく、その後にグラフ全体へ拡張してください。
- 脅威モデルのコマンドと物理的影響。
- 展開単位ごとにエンクレーブIDを割り当ててください。
- 署名済みの最小権限ポリシーを強制します。
- セグメントロボット、管理、外部ネットワーク。
- 試験の取り消し、却下、遅延、そして回復。
よくある質問
ROS 2セキュリティを有効にするとロボットは安全になるのでしょうか?
いいえ。認証、承認、通信保護は可能ですが、物理的な指令制限と検証済みの安全機能は別々の要件として残ります。
すべてのトピックを暗号化すると常にパフォーマンスに悪影響が出るのでしょうか?
暗号やポリシーチェックは負荷を増やしますが、影響はミドルウェア、ハードウェア、トラフィック、構成によって異なります。実際のグラフをベンチマークし、コントロール期限を守りましょう。
開発証明書は本番環境で再利用できますか?
それが共有された信頼と弱いライフサイクルコントロールを生み出します。本番環境では管理型アイデンティティ、保護キー、最小権限ポリシー、ローテーション、取り消しを活用すべきです。
ファイアウォールはSROS 2を不要にするのでしょうか?
いいえ。セグメンテーションとホスト間アクセス制御は、参加者のアイデンティティやグラフレベルの権限を補完します。深層防御は様々な失敗の道を制限します。
まずはどのセキュリティテストを行うべきでしょうか?
一つの関連するロボットコマンドを選び、認可された経路が機能することを確認します。さらに、不明な認証主体と、パブリッシュを禁止された ROS 2 ノードが拒否され、安全に処理されることを確認します。
ロボットサイバーセキュリティアプリケーション境界
ロボットサイバーセキュリティはミドルウェアのサポート、鍵保護、ポリシー、ネットワークアーキテクチャおよび運用に依存しています。正確な展開を確認し、安全への影響を独立した保護機能と連携させてください。