パフォーマンスレベルおよび安全完全性レベルは、定義された安全関連制御機能によって必要かつ達成される信頼性を表します。ロボットやコントローラー、協働作業場の一律の成績ではありません。安全機能ごとに、対象とする危険事象、起動条件、安全側の応答、応答時間の要件、リセット時の動作を定める必要があります。
リスク評価によって必要なリスク削減が決定されます。選ばれた機能安全標準は、アーキテクチャ、部品の信頼性、診断カバレッジ、共通原因対策、ソフトウェアおよび検証を指針します。センサー、論理、通信、ドライブ、ブレーキ、そして最終的な機械的挙動はすべて、応答に影響を与える際に安全機能チェーンに属します。
このガイドをロボット 衝突検知ガイド および ロボットジョイントコントロールの試運転ガイドと組み合わせてご利用ください。認定された安全PLCやドライブは主張を支持できますが、統合やタスクごとの物理的検証は機械設計の責任に委ねられます。
まずは危険と操作状況から始める
タスクフェーズ、侵入可能な人員、ロボットや工具のエネルギー、接触、挟み込み、物体の飛散、制御喪失が起きるシナリオを定義してください。自動生産だけでなく、設置、ティーチング、詰まりの解消、保守、予見可能な誤使用も評価します。同じロボットでも、異なるモードで異なる安全装置が必要になることがあります。
該当する機械フレームワークで求められる方法を用いて、重症度、曝露、回避の可能性を推定します。速度、分離、アクセス、監督に関する仮定を記録しましょう。出力は各安全機能に対する必要なリスク削減であり、利用可能な最も高いカテゴリーの一般的な好みではありません。
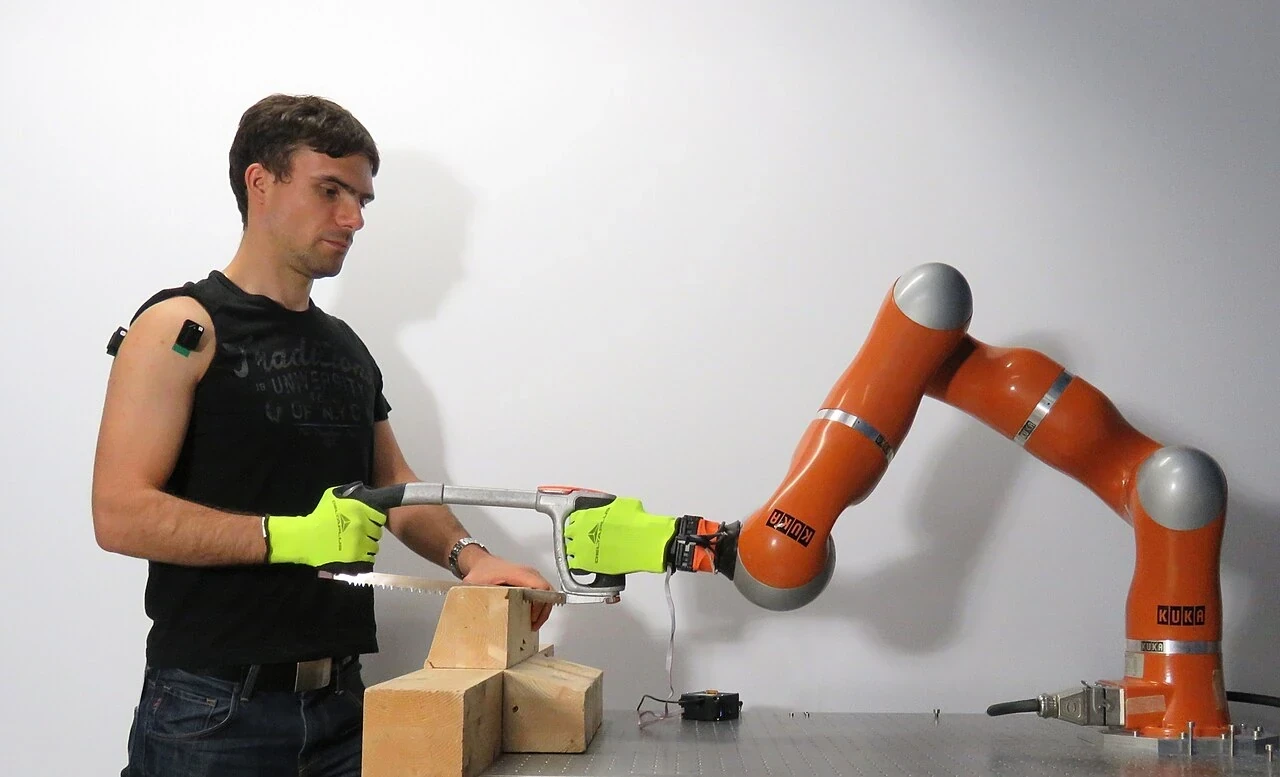

安全機能を入力から動作への連鎖として指定します
開始条件、境界感知、論理決定、出力アクション、最大応答時間、そしてその結果として生じる安全または制御状態を書き出します。例としては、スキャナーゾーンに入った際の保護停止、ティーチング中の安全制限速度、ガードが開いた後の予期せぬ再起動防止などがあります。
電源断、通信断、診断で検出された故障、リセット時に安全機能がどう動作するかも定めます。セーフステートはアプリケーション固有のものです。トルクを遮断すると垂直軸が落下するおそれがあり、トルクを維持すると危険なエネルギーが残ることがあります。電気系の安全機能と併せて、機械ブレーキ、重力、蓄積された空気圧や弾性エネルギーも考慮する必要があります。
| 仕様項目 | 質問 | 証拠 | 共通省略 |
|---|---|---|---|
| 起動条件 | どの事象が安全機能を起動するか | センサーカバレッジテスト | ブラインドゾーン |
| 論理 | どんな決定が下されるのか? | 状態と故障表 | モードバイパス |
| 最後の要素 | 何がハザードを排除または制限するのでしょうか? | 駆動またはバルブの応答 | 機械的コースティング |
| タイミング | リスクはどのくらいの速さで管理すべきでしょうか? | 最悪ケースの測定 | 平均的なもの |
| リセット | 運転をどの条件で再開できるか | 再起動インターロックテスト | 自動再起動 |
PLと SIL は異なる計算フレームワークを使っています
ISO 13849-1 制御システムの安全関連部分に対してaからeまでの達成されたパフォーマンスレベルを表します。 IEC 62061 機械安全関連制御システムに対して、一般的に SIL 1から SIL 3までの安全完全性レベルを使用しています。両者とも高需要または連続的な機械機能に対応していますが、用語や計算経路は互換性のあるラベルではありません。
PL eおよび SIL 3を名前でランク付けしたり、適用基準における許可されたマッピングや文脈なしに1つの値を置き換えたりしないでください。機械、管轄区域、顧客、Type-C製品規格で求められるフレームワークを選択してください。すべての計算、サブシステムの境界、ミッション時間はその枠組み内で一貫性を保ちましょう。
ISO 13849 アーキテクチャと信頼性の証拠を組み合わせています
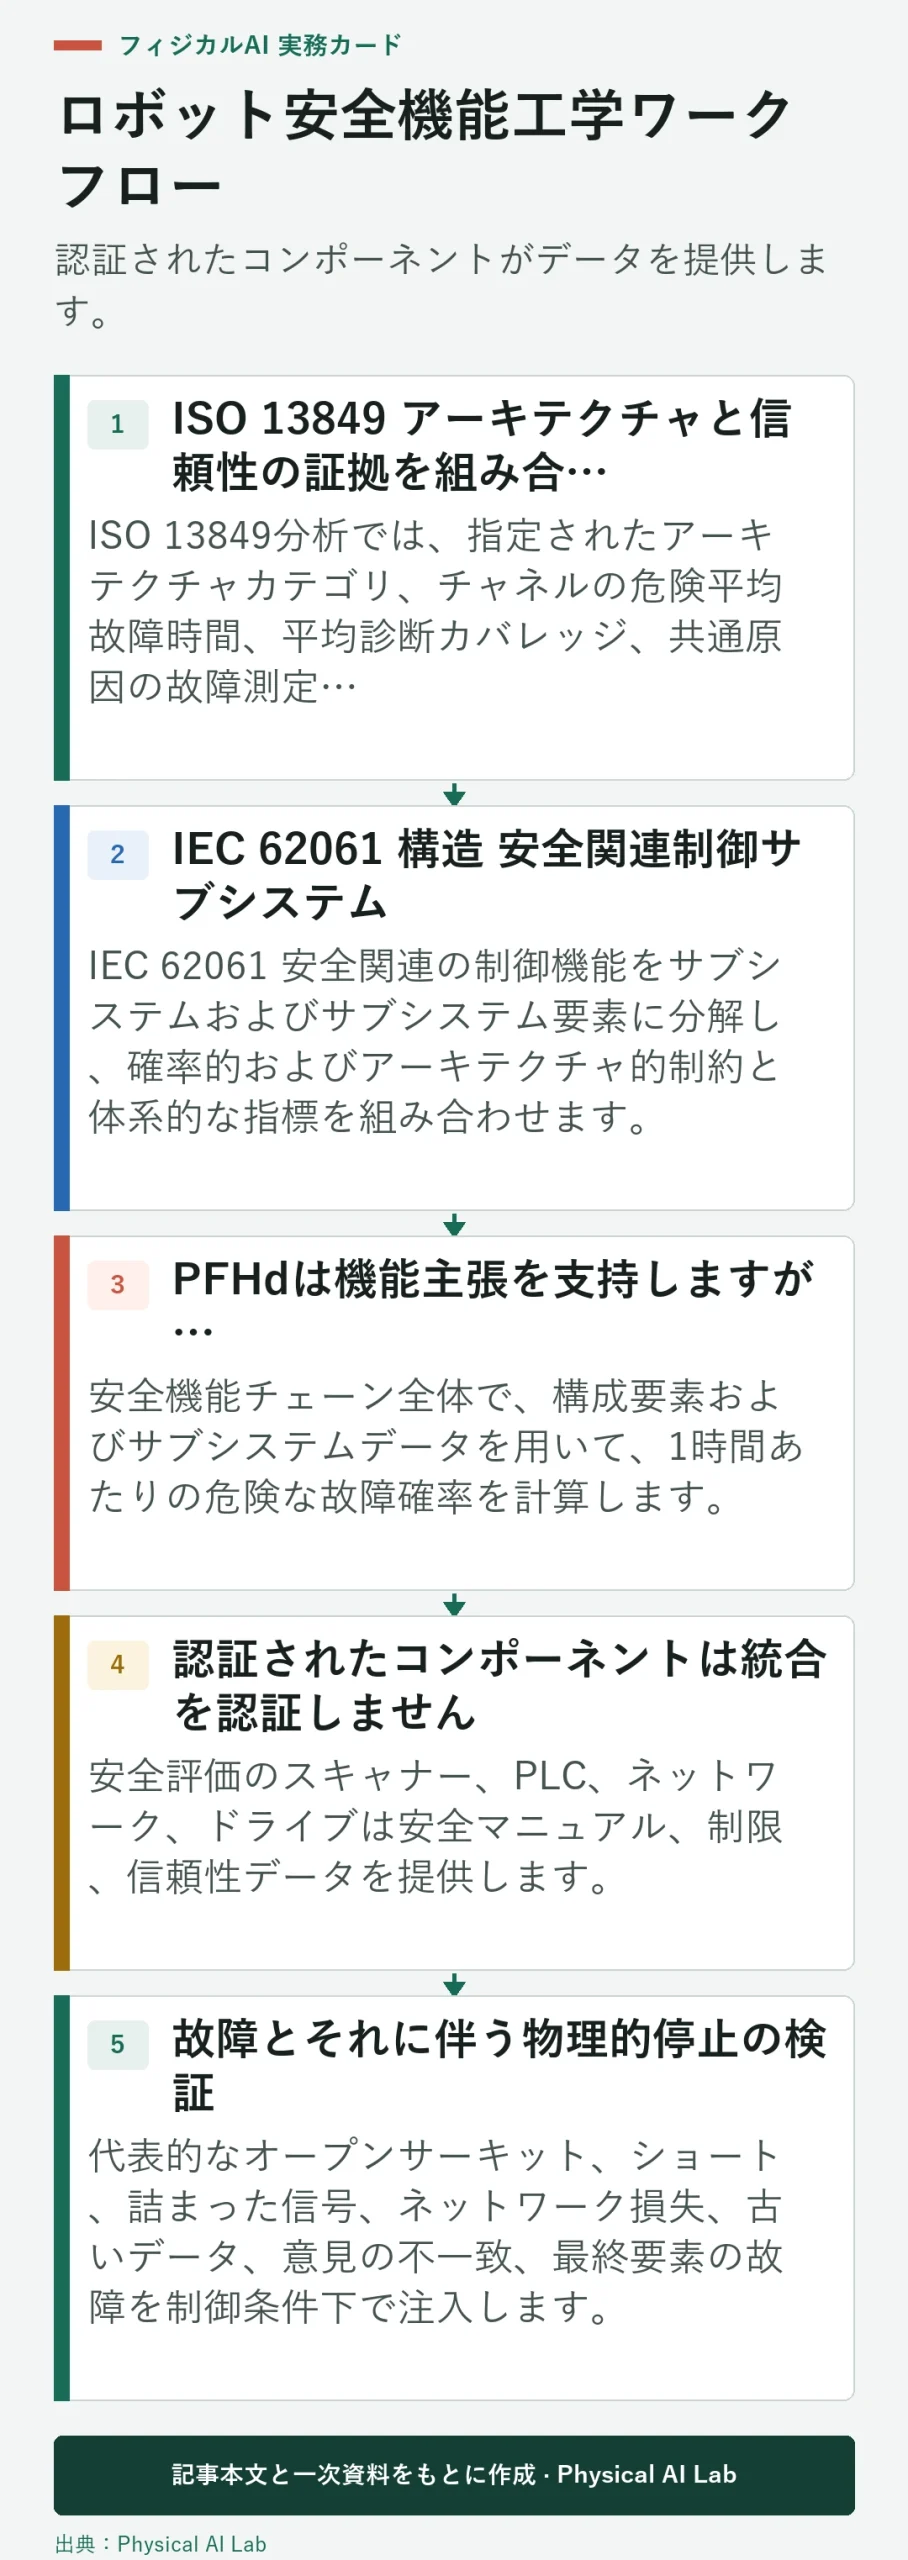
ISO 13849分析では、指定されたアーキテクチャカテゴリ、チャネルの危険側故障までの平均時間、平均診断カバレッジ、共通原因故障への対策、ソフトウェアまたは体系的な要件が考慮されます。デュアルチャネル図では、両方のチャネルが脆弱な電源、センサーの原理、ソフトウェアの欠陥を共有している場合、自動的に高いPLが得られるわけではありません。
現在の ISO 13849-1:2023 ページで は、この標準は安全関連制御システムの方法論を提供するが、特定の用途に必要なPLrは選択していないと述べています。その目標は依然としてリスク評価と関連機械基準から定められています。
IEC 62061 構造 安全関連制御サブシステム
IEC 62061 安全関連の制御機能をサブシステムおよびサブシステム要素に分解し、確率上の制約、アーキテクチャ上の制約、体系的故障への対策を組み合わせます。この機能を持つインターフェースや通信には明示的な扱いが必要です。信頼できる論理ソルバーは、監視されていない最終要素を補正できません。
IEC 62061:2021および改正1:2024ページには、機械安全関連制御システムの設計、統合、検証要件が記載されています。また、機能安全を機械全体の他の安全対策と区別しており、該当する対策は別途必要です。
| 証拠領域 | PL指向の項 | SIL-指向の用語 | ロボットの例 |
|---|---|---|---|
| 目標レベル | 必要なPLr | 必要なSIL | 保護停止 |
| ランダムなハードウェア故障 | MTTFdとDCavg | PFHおよびサブシステムデータ | スキャナーから駆動装置まで |
| アーキテクチャ | カテゴリーと構造 | アーキテクチャ上の制約 | 二重チャネル |
| 共通原因 | CCF対策 | 依存関係の管理 | 共有電源またはクロック |
| 検証 | 機能試験および故障試験 | SCS検証 | 測定停止応答 |
PFHdは機能主張を支持しますが、すべての主張ではありません
安全機能チェーン全体で、構成要素およびサブシステムデータを用いて、1時間あたりの危険な故障確率を計算します。実際の機械に合う使用期間、稼働状況、診断間隔、環境条件を用いてください。あるコンポーネントのカタログPFHdを機械の結果としてコピーすると、残りのパスは省略されます。
ランダムなハードウェア指標は、体系的な能力、ソフトウェアライフサイクル、構成制御、インストールルール、検証と並んで位置しています。ライブラリ、パラメータ、認証ドライブのリビジョンを追跡しましょう。ファームウェアや配線の変更は、製品番号が同じままでも証拠を無効にすることがあります。
認証されたコンポーネントは統合を認証しません
安全用途向けに評価されたスキャナー、PLC、ネットワーク、ドライブは、安全マニュアル、使用上の制限、信頼性データを提供します。インテグレーターは仮定の範囲内でそれらを適用し、診断を設定し、証明テスト間隔を尊重し、インターフェースを検証しなければなりません。スキャナーの不適切なミューティング設定、誤ったリセット回路、制御できないブレーキは、他の要素が適格でも安全機能の連鎖を損なうことがあります。
チャネル間の独立性、配線経路、電源、コネクター、環境条件への曝露、保守時のアクセスを確認します。非安全ソフトウェアが保護されたパラメータを上書きしたり、機能をバイパスしたりできないことを確認する。サイバーセキュリティが安全性に影響を与える場合は、ある分野が他方に取って代わるものと主張せず、協調的なリスクとして管理しましょう。
故障とそれに伴う物理的停止の検証
管理された試験条件で、断線、短絡、信号の固着、通信断、古いデータ、チャネル間の信号不一致、最終要素の故障を模擬します。検出時間、診断反応、ラッチング、回復を確認しましょう。テストは、単にエラーコードが現れるだけでなく、設計が主張するような危険な単一故障が制御されていることを証明すべきです。
最悪の信頼できる速度、ペイロード、姿勢、温度、供給条件での総応答と停止距離を測定します。センサー応答、ロジックのスキャン時間、通信、駆動装置の応答、ブレーキが効くまでの時間、機械的な惰走を含めます。 エンドツーエンドのタイミング方式 を用いてトレースの規律を行いつつ、セーフティチェーンを通常のAIタイミングから独立させましょう。
協働運用はタスクレベルのアプリケーションです
協働機能を持つロボットがすべてのアプリケーションを協働的にするわけではありません。エンドエフェクターの危険、治具、ワークピースのエッジ、トラップ形状、伝達エネルギー、人間のアクセスが評価を変えます。速度と間隔の監視、ハンドガイド、安全規格に基づく監視停止、パワー・力制限は、それぞれ条件の異なる設計上の安全対策です。
自動、協働、ティーチング、保守の各モード間の遷移を定義します。ゾーンエントリー、停止、再起動、予期せぬモード要求の検証を行います。通常のコントローラーによる衝突検出は監視に役立つ場合がありますが、それだけで必要な安全完全性と独立性を備えた安全機能になるわけではありません。
安全機能の検証記録を維持する
各ハザードをその安全機能、必要なPLrまたは SIL、アーキテクチャ、サブシステムデータ、計算、安全要件仕様、ソフトウェアの改訂および検証ケースにリンクさせます。逸脱や残留リスクを記録しましょう。このトレーサビリティは単一の証明書よりも有用で、各指標が存在する理由を示します。
ツール、ペイロード、速度、レイアウト、コントローラー、ファームウェア、ネットワーク、または安全パラメータの変更後に再検証。定期的な検査は、オンライン診断では検出できない劣化を検出すべきです。リリースされた構成と共に測定停止データや故障注入ログを保管し、後のメンテナンスが主張が依然として有効であることを確認しましょう。
- タスク固有のリスク評価から目標を導き出します。
- トリガー、セーフステート、応答時間、リセットを指定します。
- 一つの一貫したPLまたは SIL フレームワークを使いましょう。
- コンポーネントの仮定と統合された故障を検証します。
- エンベロープ全体で物理的な停止動作を測定してください。
よくある質問
PL eは自動的に SIL 3より高いのでしょうか?
いいえ。PLと SIL は異なる標準や計算フレームワークに属しています。ラベルを順位付けするのではなく、フレームワークとアプリケーションに定義された許可された対応を活用してください。
安全PLCは必要なPLや SILを自動的に提供しますか?
いいえ。安全PLCは適格な論理部と信頼性データを提供しますが、機能全体の性能はセンサー、配線、最終要素、共通原因故障、設定、検証にも左右されます。
協働ロボットは防護柵なしで動作できますか?
タスク単位のリスク評価と検証済みの保護対策で、防護柵なしの運用が妥当と示された場合に限ります。工具、ワークピース、挟み込みが起きる形状によっては、防護柵がなお必要です。
AIビジョンは安全センサーとして使えますか?
用途に必要な安全完全性を満たすセンシング機能全体が開発・検証された場合に限ります。通常の物体認識精度だけでは、機能安全上の性能を示したことにはなりません。
どの文書を最初に作成すべきでしょうか?
まず、各危険を定義された機能、目標レベル、タイミング、安全対応に結びつけたリスク評価および安全要件仕様から始めます。
機能安全適用境界
PLおよび SIL 主張は、適用される基準、管轄区域、機械作業および検証済み安全機能チェーンに依存します。このガイドは技術的な文脈であり、適合性評価や認証ではありません。